LDAP-аутентификация
Введение
LDAP (англ. Lightweight Directory Access Protocol) — это протокол доступа к каталогам, спроектированный для чтения, записи и поиска в службе каталогов.
Аутентификация через LDAP относится к той части протокола (операции bind), где определяется, кто вы такой, и какие права доступа имеете к информации каталога. Обычно LDAP-сервер принимает входящие соединения на порт 389 по протоколам TCP или UDP. Для защищенных LDAP-сеансов используется порт 636 (требуется установка сертификата).
Запись в каталоге LDAP состоит из одного или нескольких атрибутов и обладает уникальным именем (DN — англ. Distinguished Name). Уникальное имя может выглядеть, например, следующим образом:
Уникальное имя состоит из одного или нескольких относительных уникальных имен (RDN — англ. Relative Distinguished Name), разделенных запятой. Относительное уникальное имя имеет вид:
Окно настроек
Чтобы показать окно настройки LDAP, выберите пункт "Настройки" → "Учетные записи" → "Отключено". После включения пункт "LDAP" станет доступен. Далее активируйте доступ к LDAP-серверу, и произведите настройку параметров доступа. Это необходимо, чтобы система могла сверять данные аутентификации пользователя при входе с данными LDAP-сервера.
Внимание
В полях "Имя пользователя" и "Пароль" необходимо ввести данные пользователя, который имеет доступ к группам на LDAP-сервере. Также, для корректной работы аутентификации важно, чтобы названия групп в разделе "Учетные записи" и на LDAP-сервере полностью совпадали.
Диалоговое окно конфигурации параметров связи с внешним LDAP-сервером.
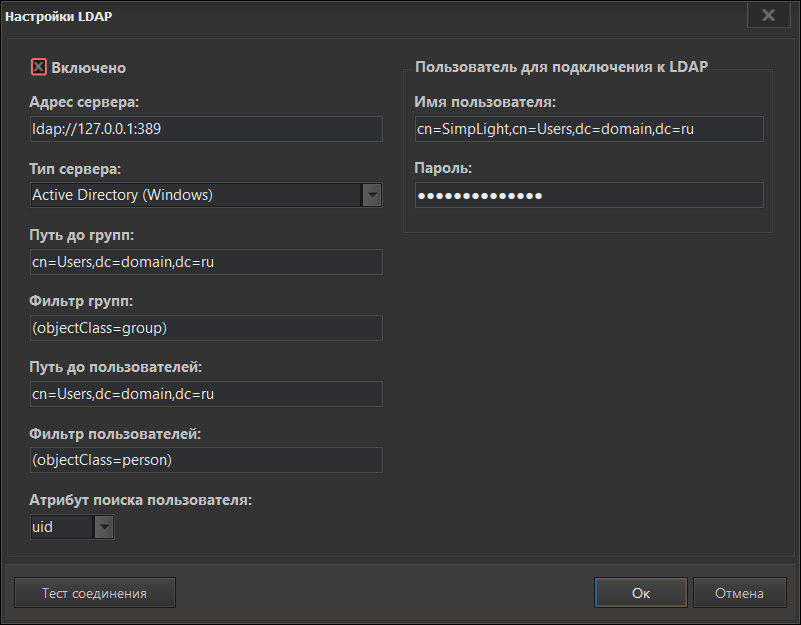
- Включено — флаг активации LDAP-аутентификации.
- Тип сервера — выбор типа LDAP-сервера:
- Active Directory (Windows) — Microsoft Active Directory.
- Free IPA — сервер FreeIPA (Red Hat).
- Другой LDAP-сервер — универсальный сервер (OpenLDAP и др.).
- Путь до групп — базовый DN (Distinguished Name), где расположены группы пользователей в LDAP-дереве.
- Фильтр групп — фильтр для поиска групп (например, (objectClass=group)).
- Путь до пользователей — базовый DN, где расположены учетные записи пользователей.
- Фильтр пользователей — фильтр для поиска пользователей (например, (objectClass=person)).
- Атрибут поиска пользователя — атрибут, используемый для идентификации пользователя:
- cn — Common Name (полное имя) .
- uid — User ID (уникальный идентификатор).
- Пользователь для подключения к LDAP — учетные данные для аутентификации при подключении к LDAP-серверу:
- Имя пользователя — DN или имя пользователя для входа.
- Пароль — пароль для подключения к LDAP-серверу.
Кнопка "Тест соединения" служит для проверки связи с сервером.